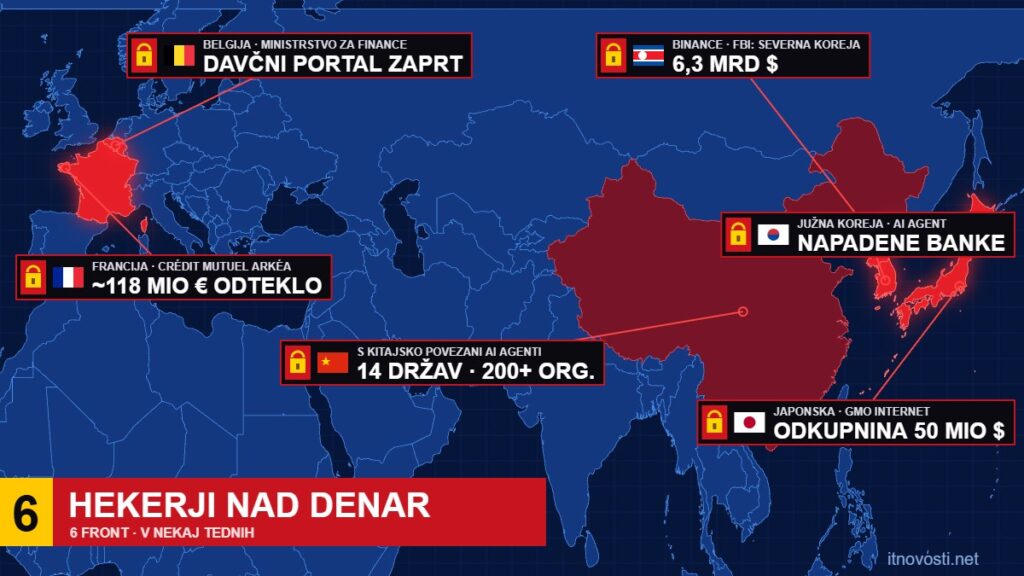
V zadnjih tednih so se kibernetski napadi na finančni sistem zvrstili na kar šestih frontah: od francoske banke in belgijskega finančnega ministrstva do korejskih bank, japonskega ponudnika oblačnih storitev in največje kripto borze na svetu. Skupna točka mnogih napadov je umetna inteligenca, ki jo napadalci vse pogosteje uporabljajo kot avtomatiziranega »sodelavca«.
1. Francija: iz Crédit Mutuel Arkéa odteklo več kot 100 milijonov evrov
Francoska bančna skupina Crédit Mutuel Arkéa, ki ji pripada tudi spletna banka Fortuneo, je 4. novembra potrdila kibernetski napad in »goljufive operacije«. Po poročanju francoskih medijev in neodvisnih preiskovalcev, ki sledijo kripto transakcijam, naj bi napadalci odtujili okoli 118 milijonov evrov (približno 133 milijonov dolarjev) in denar pretvorili v kriptovalute. Banka zneska ni potrdila in pravi, da ga še ocenjuje. Iz previdnosti je začasno ustavila del nakazil, ki jih bo izvedla po varnostnih preverjanjih. Zagotavlja, da sredstva strank niso ogrožena in da incident ne ogroža njene finančne stabilnosti.
2. Belgija: zaprt davčni portal MyMinfin
Belgijsko zvezno ministrstvo za finance (FOD Financiën) je 28. oktobra sporočilo, da je tarča kibernetskega napada. Iz previdnosti je umaknilo davčni portal MyMinfin in več drugih spletnih storitev, zato bo podaljšalo nekatere roke za oddajo davčnih napovedi. Po zagotovilih ministrstva zaenkrat ni znakov, da bi prišlo do kraje osebnih podatkov.
3. Južna Koreja: banke napadel AI agent
Od konca septembra so bile v Južni Koreji tarča napadov najmanj sedem finančnih ustanov, med njimi Shinhan, KB Kookmin in Hana. Samo pri banki Shinhan je bilo razkritih podatkov okoli 25.000 strank, med njimi imena, telefonske številke, prihodki in podatki o posojilih. Skupno naj bi bili izpostavljeni podatki najmanj 68.000 ljudi. Preiskovalci sumijo, da so napadalci uporabili kitajsko orodje Artex AI, predsednik Lee Jae Myung pa je dejal, da so se pokazali znaki uporabe AI agentov. To bi bil eden prvih znanih primerov, ko je AI agent vdiral v banke.
4. Japonska: GMO Internet in zahteva po 50 milijonih dolarjev
Na Japonskem so hekerji vdrli v oblačno storitev Onamae.com Desktop Cloud podjetja GMO Internet in morda okužili do 26.739 strežnikov strank, med katerimi so tudi borznoposredniške hiše. Zahtevali so odkupnino v višini 8 milijard jenov (približno 50 milijonov dolarjev), ki jo je GMO zavrnil. Napadalci so nato objavili del ukradenih podatkov. Podjetje je strankam svetovalo, naj računalnike izklopijo iz omrežja, vsem pa bo izplačalo po 5.000 jenov odškodnine. Premierka Sanae Takaichi je obljubila nujne ukrepe za okrepitev kibernetske varnosti države.
5. 14 držav: s Kitajsko povezani hekerji z AI agenti
Podjetje CrowdStrike poroča, da je s Kitajsko povezana skupina, ki jo imenuje Vapor Panda, s pomočjo AI agentov (orodje ARTEX in model DeepSeek) od 17. oktobra napadla več kot 200 organizacij v 14 državah. Med tarčami so bila ministrstva, telekomunikacijski operaterji ter farmacevtska, polprevodniška, obrambna, jedrska in finančna podjetja. Vsaj devet organizacij je bilo uspešno kompromitiranih. V enem primeru so agenti od prvega dostopa do popolnega nadzora nad strežnikom potrebovali vsega 12 minut.
6. Binance: največja kraja v zgodovini kriptovalut
Kripto borza Binance je 29. oktobra iz vročih denarnic izgubila kriptovalute v vrednosti okoli 6,3 milijarde dolarjev. Ameriški FBI je krajo pripisal Severni Koreji oziroma njeni hekerski skupini TraderTraitor (Lazarus). Binance je izgube pokril iz lastnih sredstev in zavarovalnega sklada SAFU ter postopoma znova odprl dvige.
Regulatorji že vadijo za najhujše
Centralni bankirji se na tak scenarij že pripravljajo. Finančni ministri in guvernerji centralnih bank skupine G7 so se oktobra dogovorili za simulacijske vaje, ki bodo preverile odziv na napade z naprednimi AI modeli. Evropska centralna banka je od bank v evrskem območju zahtevala, da do 31. oktobra oddajo akcijske načrte za obrambo pred kibernetskimi napadi z umetno inteligenco.
Direktorica Mednarodnega denarnega sklada Kristalina Georgieva je ob tem opozorila na najslabši možni izid: če ljudje izgubijo zaupanje v varnost bank, bi lahko končali z »veliko ljudmi s škatlami za čevlje pod posteljo«, torej z gotovino doma namesto na bančnem računu.
Kaj lahko storite sami
Posameznik napada na banko ne more preprečiti, lahko pa zmanjša škodo, ki jo po takih incidentih povzročijo prevaranti. Po vsakem odmevnem napadu namreč sledi val lažnih sporočil, ki se izdajajo za banko ali »podporo«. Banka vas nikoli ne bo prosila za geslo, kodo iz SMS-a ali potrditev plačila prek povezave v sporočilu. Na vseh računih uporabljajte različna gesla in dvostopenjsko prijavo, redno spremljajte promet na računu in vsako sumljivo transakcijo takoj sporočite banki.

 Rene P
 Slovenian